Assemblaggio e sicurezza informatica: perché la cybersecurity è diventata un requisito di filiera
Avvitatori, cablaggi e banchi di montaggio da una parte, firewall e password dall’altra. Sembrano due mondi lontani. Nella manifattura di oggi sono lo stesso problema.
Quando si parla di sicurezza informatica il pensiero va alle banche, agli ospedali, ai grandi gruppi. Raramente a un reparto di assemblaggio. Eppure una commessa di montaggio, oggi, non viaggia solo su pallet: viaggia anche sui dati.
Disegni tecnici, distinte base, procedure di collaudo, firmware da caricare, ordini e programmi di consegna. Tutto questo passa ogni giorno tra il cliente e il suo partner di produzione. Ogni passaggio è un punto in cui la filiera può essere attaccata.
In una catena di fornitura la sicurezza ha la robustezza del suo anello più debole. Per questo la domanda che i committenti iniziano a porsi non è più soltanto “montate bene e consegnate in tempo?”. È anche: “siete un ingresso sicuro per la mia azienda?”.
Il manifatturiero è diventato un bersaglio
Il primo dato smonta l’idea che l’industria sia un obiettivo marginale. Nel primo semestre 2026 il Clusit ha contato 45 incidenti cyber noti nella manifattura italiana: il 18,4% del totale nazionale, contro il 12,4% del 2025. In Italia, quasi un attacco su cinque colpisce una fabbrica. Cybersecurity360
Non si tratta di episodi minori: il 91% di questi attacchi ha avuto un impatto elevato. E il fenomeno ha un forte accento italiano: nel 2025 le aziende manifatturiere del nostro Paese hanno assorbito il 16% di tutti gli incidenti registrati nel settore a livello mondiale. Cybersecurity360 01net
Il motivo è semplice. In una fabbrica il fermo costa subito, e ogni ora di linea bloccata aumenta la pressione su chi deve decidere se pagare un riscatto. Per chi attacca, un reparto produttivo connesso è un bersaglio redditizio.
Quando si ferma un anello, si ferma la catena
Il caso più eloquente arriva dall’automotive. Il 1° settembre 2025 un attacco informatico ha costretto Jaguar Land Rover a spegnere i propri sistemi e a fermare la produzione. Lo stop è durato oltre un mese e ha toccato gli stabilimenti del Regno Unito, ma anche quelli in Slovacchia, Cina e India. HDmotori HDmotori
Il danno non si è fermato ai cancelli della casa madre. Attorno a JLR lavorano oltre 100.000 persone, molte in piccole e medie imprese della filiera, in difficoltà già dopo la prima settimana di fermo. Per sostenere l’azienda e i suoi fornitori è dovuto intervenire il governo britannico, con un prestito garantito da circa 1,7 miliardi di euro. HDmotori HDmotori
La lezione vale in entrambe le direzioni. Se un cliente fermo mette in crisi i fornitori, un fornitore fermo può bloccare la linea di un cliente. Chi affida a terzi l’assemblaggio di un sottogruppo dipende da quelle consegne quanto da un proprio reparto interno: la continuità operativa del subfornitore è, a tutti gli effetti, continuità operativa del committente.
NIS2: la sicurezza entra nei rapporti di fornitura
A trasformare questa consapevolezza in obbligo c’è la direttiva europea NIS2, recepita in Italia con il decreto legislativo 138/2024. Per le aziende inserite nell’elenco NIS nel 2025 la scadenza è vicinissima: entro il 31 ottobre 2026 le misure di sicurezza di base definite dall’Agenzia per la Cybersicurezza Nazionale devono essere operative. Da quel momento l’ACN potrà avviare le attività ispettive. Cybersecurity360
Tra quelle misure c’è, in modo esplicito, la sicurezza della catena di approvvigionamento. L’articolo 24 del decreto chiede di gestire anche i rischi legati ai fornitori diretti, valutandone l’affidabilità tecnica e le pratiche di sicurezza informatica. In concreto: due diligence prima del contratto, clausole su sicurezza e notifica degli incidenti, verifiche periodiche durante la fornitura. Agenda Digitale Cybersecurity360
Il punto, per chi lavora in subfornitura, è questo: non essere un soggetto NIS non significa restare fuori dalla NIS2. Se il cliente rientra nel perimetro, arriveranno questionari di valutazione, clausole contrattuali, richieste di evidenze. Chi lavora dal 1988 ha già visto questo percorso con la qualità: la ISO 9001 è passata da scelta interna a condizione per restare in filiera.
La sicurezza che si monta dentro il prodotto
C’è poi un punto in cui assemblaggio e cybersecurity si toccano fisicamente: il prodotto. Sempre più dispositivi che escono da una linea di montaggio contengono elettronica, software e connettività. E l’Europa ha deciso che la loro sicurezza informatica è un requisito di prodotto, come quella elettrica o meccanica.
Dall’11 settembre 2026 il Cyber Resilience Act obbliga i fabbricanti di prodotti con elementi digitali a segnalare le vulnerabilità sfruttate e gli incidenti gravi, con un primo preallarme entro 24 ore. I requisiti di sicurezza veri e propri e la relativa marcatura CE arriveranno l’11 dicembre 2027. Agenda Digitale
Per chi costruisce macchine la data da segnare è il 20 gennaio 2027. Il nuovo Regolamento Macchine (UE) 2023/1230 chiede che macchine e sistemi di comando siano protetti dall’alterazione, accidentale o intenzionale, fin dalla progettazione. PuntoSicuro Nel medicale, il Regolamento MDR prevede già requisiti di sicurezza informatica per i dispositivi che integrano software.
La responsabilità resta del fabbricante. Ma tra la progettazione e il mercato c’è l’assemblaggio: è lì che il firmware viene caricato, che le versioni si legano ai lotti, che il collaudo verifica che il prodotto si comporti come progettato. Su alcune commesse il caricamento del firmware e il collaudo avvengono direttamente nel nostro reparto. È il punto in cui tracciabilità e controllo degli accessi smettono di essere un tema “da IT” e diventano qualità del prodotto.
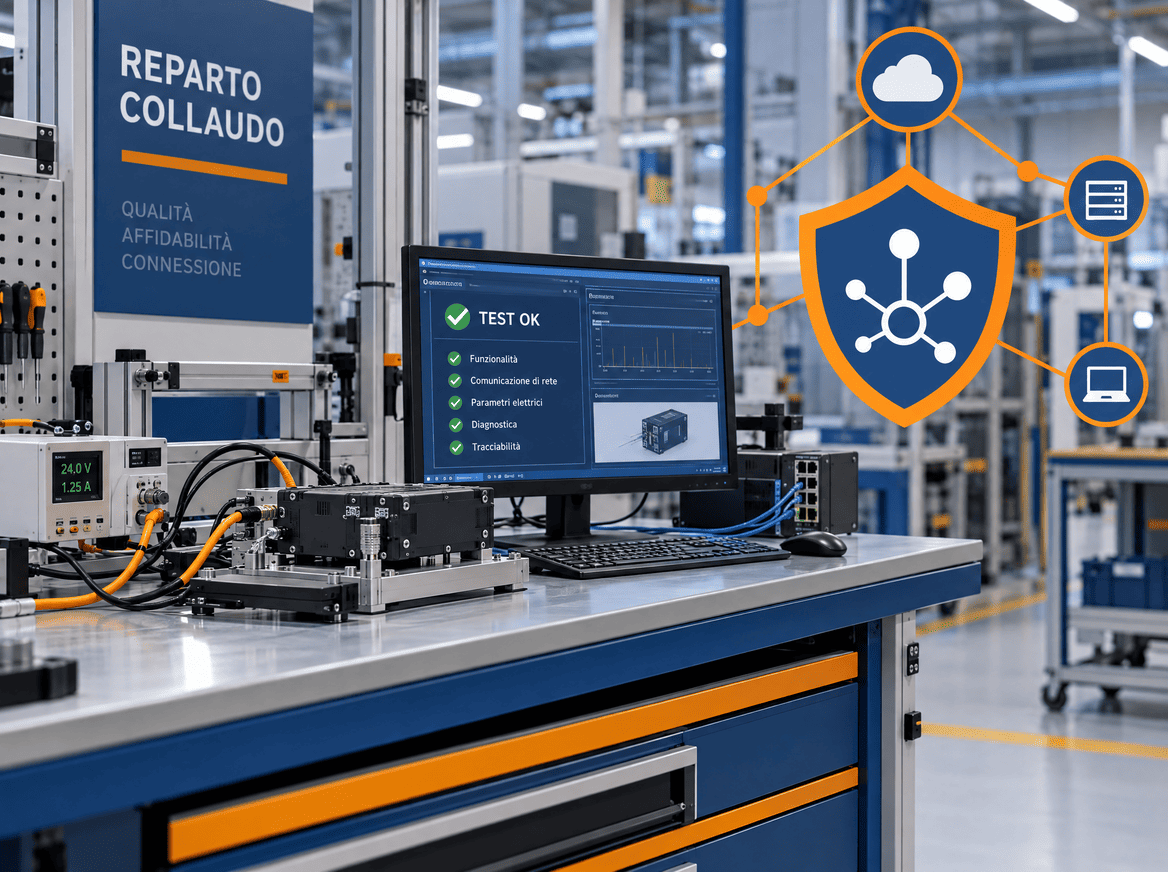
Cosa significa sicurezza informatica in un reparto di assemblaggio
Detto questo, il tema rischia di restare astratto. Nella pratica di chi fa assemblaggi industriali conto terzi, la sicurezza informatica funziona come la qualità: non è un controllo finale, è un modo di organizzare il processo. E più un reparto è digitalizzato, come abbiamo raccontato parlando di MES e Industria 4.0, più questa organizzazione diventa parte della produzione. In Calzoni Assemblaggi si traduce in quattro scelte concrete.
Separare il reparto dagli uffici. Macchine, PLC e banchi di collaudo lavorano su una rete distinta da quella amministrativa. Un’email malevola aperta in ufficio non deve poter raggiungere la linea, e un problema sulla linea non deve propagarsi al resto dell’azienda.
Proteggere i dati del cliente. Disegni, distinte e procedure sono accessibili solo a chi ne ha bisogno, con accessi tracciati. È la logica della tracciabilità di produzione applicata alle informazioni: sapere chi ha consultato cosa, e quando. Per un committente che ci affida un progetto, la riservatezza del suo know-how vale quanto la qualità del montaggio.
Essere pronti a ripartire. Backup dei dati e un piano di ripristino definito. Nessuna organizzazione può escludere del tutto un incidente; quello che fa la differenza è quanto rapidamente si torna a produrre e a consegnare.
Conoscere il software che gira in reparto. Gli strumenti che governano magazzino e flussi produttivi li abbiamo sviluppati internamente, come abbiamo spiegato raccontando il nostro WMS su misura. Conoscere il proprio software significa sapere cosa aggiornare, dove intervenire e quali dipendenze tenere sotto controllo.
Cinque domande da fare al proprio partner di assemblaggio
Per chi sta scegliendo un fornitore, o deve aggiornare la propria valutazione dei fornitori in chiave NIS2, alcune domande aiutano a capire a che punto è un partner di produzione:
- La rete di produzione è separata da quella degli uffici?
- Chi può accedere ai miei disegni e alle mie distinte, e gli accessi sono tracciati?
- Esistono backup e un piano di ripristino? In quanto tempo riprendereste le consegne dopo un incidente?
- Se caricate firmware o software sui miei prodotti, come controllate versioni, postazioni e accessi?
- In caso di incidente informatico, come e in quanto tempo mi avvisate?
Non servono risposte perfette. Servono risposte precise: sono il segnale che il tema è governato.
Due mondi, un solo requisito
Per decenni a un subfornitore si è chiesto di montare bene e di consegnare puntuale. Oggi gli si chiede anche di non diventare la porta d’ingresso per chi vuole colpire la filiera.
A ben guardare, non è un requisito nuovo. È l’affidabilità di sempre, che adesso passa anche dalla rete.
Se state aggiornando la valutazione dei vostri fornitori e volete capire come lavoriamo, contattateci.
Calzoni Assemblaggi è partner di assemblaggi industriali conto terzi dal 1988. Assemblaggi meccanici, elettromeccanici, pneumatici e idraulici, cablaggi, kitting e logistica integrata, con certificazione ISO 9001:2015 e gestione secondo ISO 13485 per il settore medicale. Tre stabilimenti in provincia di Bologna.